Pular para o conteúdo
DeflectDeflect
  • Soluções
    • Segurança do site
      • Armazenamento em cache
      • No local
      • Criptografia
    • Laboratórios Deflect
      • ISAC
      • Baskerville: perseguindo os bots
      • Investigações
    • eQPress: hospedagem gerenciada do WordPress
  • Preços
    • Para organizações sem fins lucrativos
  • Programas de parceiros
  • Recursos
    • Termos de Serviço
    • Aviso de privacidade
    • Documentação
  • Sobre o Deflect
    • Princípios de DDoS
    • Clientes Deflect
    • Depoimentos
    • Deflexão na mídia
  • Conecte-se
  • Inscribirse
  • pt
    • fr
    • es
    • en
    • pt
  • Soluções
    • Segurança do site
      • Armazenamento em cache
      • No local
      • Criptografia
    • Laboratórios Deflect
      • ISAC
      • Baskerville: perseguindo os bots
      • Investigações
    • eQPress: hospedagem gerenciada do WordPress
  • Preços
    • Para organizações sem fins lucrativos
  • Programas de parceiros
  • Recursos
    • Termos de Serviço
    • Aviso de privacidade
    • Documentação
  • Sobre o Deflect
    • Princípios de DDoS
    • Clientes Deflect
    • Depoimentos
    • Deflexão na mídia
  • Conecte-se
  • Inscribirse
  • pt
    • fr
    • es
    • en
    • pt

Solução de problemas

3
  • Solução de problemas de SNI e 421 Misdirected Request
  • Como fazer: Proteja seu servidor de origem colocando o Deflect Edge IP na lista de permissões
  • Como fazer: Atualize o IP de seu servidor de origem com o Deflect

Hospedagem eQPress

6
  • Visão geral da hospedagem eQPress
  • Limitações do eQPress
  • Troubleshooting
    • Seu DNS foi atualizado, mas você ainda não consegue ver seu site?
    • Ainda está aguardando a atualização do DNS e deseja ver seu site?
    • Você atualizou seu site, mas ainda vê o antigo?
    • When you try to open your website you only see a white screen?

Processo de registro e configuração

5
  • Etapa 1 – Registro
  • Etapa 2 – Configuração de IP e DNS
  • Etapa 3 – Credenciais de administrador
  • Etapa 4 – HTTPS/TLS
  • Etapa 5 – Finalizar

Configurações do site

11
  • Guia Estatísticas
  • Guia Registros DNS
  • Guia Hospedagem
  • Guia HTTP/TLS
  • Guia Baskerville
  • Guia Cache
  • Guia Segurança
  • Guia Configurações
  • Guia Usuários
  • Ficha Faturamento
  • Guia Laboratórios

Suporte a HTTPS/TLS

2
  • Como o TLS/HTTPS funciona no Deflect
  • Habilite conexões HTTPS para seu site no Deflect

Relatar um ataque DDoS

2
  • Denúncia de um ataque
  • Solicitações desafiadoras

Geral

4
  • Desviar sites protegidos
  • Minha conta
  • Autenticação de dois fatores
  • Entre em contato com o suporte do Deflect

Criar um site no eQPress

2
  • Primeiros passos com seu site eQPress
  • Como criar um site WordPress vazio no eQPress

Proteja seu site eQPress

4
  • Protegendo seu site com HTTPS
  • Remoção do usuário “admin” do WordPress
  • Proteção de seu site WordPress
  • Recomendações antispam

Gerencie seu site eQPress

3
  • Recursos para aprender WordPress
  • Console do eQPress: aprimorando seu painel de administração do WordPress
  • Como tornar seu site temporariamente inacessível

Migre seu site para o eQPress

1
  • Como migrar seu site WordPress

Introdução

1
  • Começar a usar
Ver categorias
  • Home
  • Docs
  • Suporte a HTTPS/TLS
  • Como o TLS/HTTPS funciona no Deflect

Como o TLS/HTTPS funciona no Deflect

1 min read

0:00 / 2:31
  • Ver como Markdown Abrir esta página como Markdown simples (abre em uma nova aba)
  • Abrir no ChatGPT Faça perguntas sobre esta página (abre em uma nova aba)
  • Abrir no Claude Faça perguntas sobre esta página (abre em uma nova aba)
  • Abrir no Google AI Studio Faça perguntas sobre esta página (é necessário ter uma conta do Google) (abre em uma nova aba)

Normalmente, quando dois computadores se comunicam de forma segura, sem um serviço de proxy de cache como o Deflect, o cliente (por exemplo, um navegador) solicita o certificado TLS do servidor, verifica se confia no certificado e criptografa a conexão usando-o.

Os ISPs, as empresas e os governos – os proprietários das redes ou qualquer outro ator que esteja no meio entre o cliente e o servidor – não podem ver o que está dentro da comunicação.

Essa é uma boa solução para evitar intrusões mal-intencionadas entre seus leitores e seu site, mas ela claramente anula o objetivo do cache distribuído. Isso ocorre porque o servidor proxy de cache, como outras partes intermediárias, não tem acesso aos dados criptografados e, portanto, não pode armazená-los em cache.

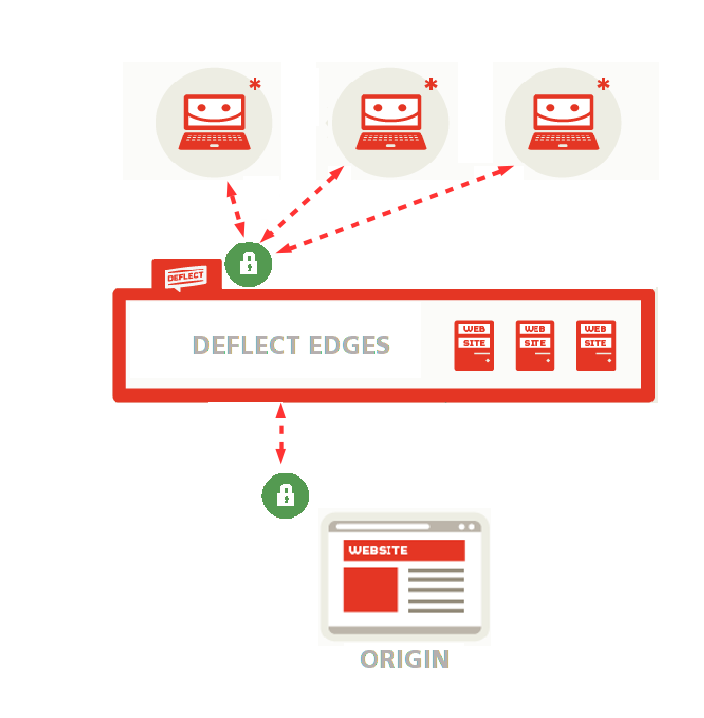
Para superar esse problema, o Deflect desenvolveu um sistema que cria dois túneis criptografados em vez de apenas um – um para a conexão entre o público e as bordas do Deflect, onde seu site é armazenado em cache, e outro para a conexão entre a rede do Deflect e seu site real (origem).
how_tls_https_works_on_deflect

O Deflect oferece várias opções para criptografar conexões com seu site e pode gerar certificados TLS para criptografar conexões entre seus leitores e as bordas do Deflect (certificados voltados para o público) e entre as bordas e seu site (certificados de origem).

O Deflect gera certificados TLS voltados para o público por meio da Let’s Encrypt, uma autoridade de certificação (CA) lançada em 2015 e cofundada pela Electronic Frontier Foundation, que emite certificados SSL gratuitos e fáceis de instalar com o objetivo explícito de facilitar e disseminar o uso da criptografia da Web.

Como os certificados Let’s Encrypt precisam ser renovados com frequência (a cada três meses), para criptografar as conexões entre as bordas e o seu servidor Web, o Deflect usa certificados de origem mais duradouros assinados por sua própria autoridade de certificação.

É claro que, se você já tiver um certificado TLS, poderá usá-lo para criptografar conexões entre o Deflect e seu site (certificado de origem), bem como entre o público e as bordas (certificado voltado para o público), mas nesse último caso você precisará compartilhar sua chave TLS privada conosco.

Se você preferir não compartilhá-lo com ninguém, podemos gerar um certificado Let’s Encrypt para criptografar as conexões que chegam a qualquer uma das bordas do Deflect, enquanto as conexões entre as bordas do Deflect e o seu servidor da Web serão criptografadas pelo seu próprio certificado.

Se você não está familiarizado com o TLS, mas acha que criptografar as conexões com seu site é uma boa ideia, estamos dispostos a ajudar! Entre em contato conosco pelo painel do Deflect e procuraremos uma solução que funcione para você.

Atualizado em abril 23, 2026
revisado

Is it helpful?

  • Feliz
  • Normal
  • Triste

Compartilhe este artigo :

Habilite conexões HTTPS para seu site no DeflectHabilite conexões HTTPS para seu site no Deflect

© 2026 Deflect

Distribuído por WordPress

Ir para o topo ↑ Subir ↑
AI Training Data